Avrupa Marketlerinin Buzdolap ve Derin Dondurucularına Kim Sızıyor, Neden?
Üst üste iki hafta içinde ikinci kez yaşanan siber saldırının ardından, olası sorumluları ve motivasyonlarını inceliyoruz Avrupa genelinde market…
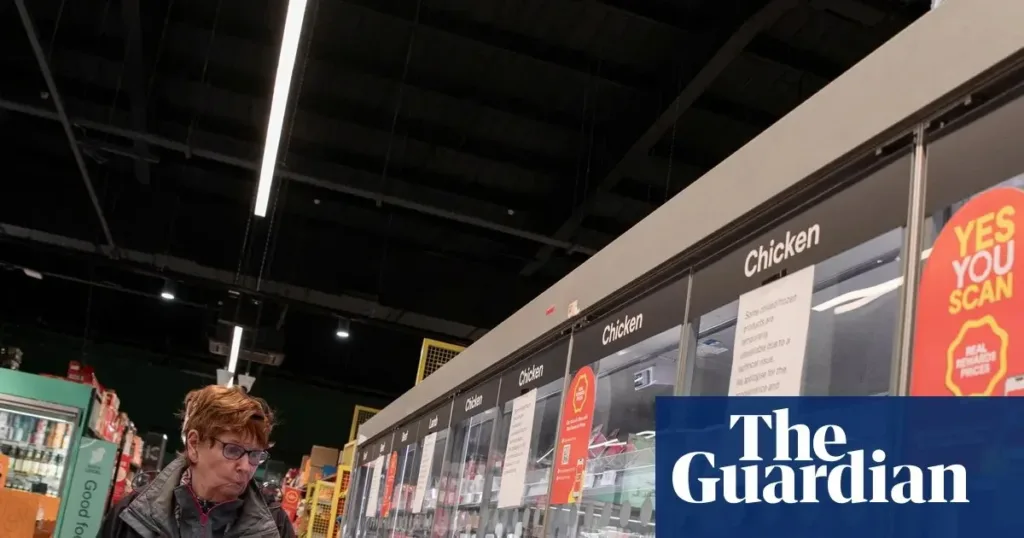
Üst üste iki hafta içinde ikinci kez yaşanan siber saldırının ardından, olası sorumluları ve motivasyonlarını inceliyoruz
-
Avrupa genelinde market buzdolapları ve dondurucuları, yeni şüpheli siber saldırıyla hedef alındı
Avrupa genelinde market buzdolapları ve dondurucuları, yeni şüpheli siber saldırıyla hedef alındı
Yedi Avrupa ülkesindeki market buzdolapları ve dondurucuları arızalandı; bazı durumlarda termostatlar uzaktan 50 santigrat dereceye (122 fahrenheit) kadar yükseltildi.
AB, bunu “gıda tedarik zincirimizi bozmaya ve tüketicilerin buna olan güvenini sarsmaya yönelik kasıtlı bir girişim” olarak nitelendirdi.
İsveç’in güneyindeki Sjöbo kentinde yer alan ICA mağazalarından birindeki çalışanlar, bozulan gıdaları yok ediyor. Fotoğraf: Johan Nilsson/EPA
Hangi marketler etkilendi ve bu ne anlama geliyor?
Saldırı, Belçika’daki Carrefour, Intermarché ve Ikea, İsveç’te Coop ve ICA, Lüksemburg’da Delhaize, Finlandiya’da Kesko, İrlanda’da SuperValu mağazaları ve Estonya’daki mağazaları etkiledi.
Saldırı, üç hafta önce yaşanan saldırıların bir tekrarı gibi görünüyor; o zamanlar Fransız perakendeciler, anonim hackerların internete açık cihaz yönetim yazılımlarının kontrolünü ele geçirmesi sonucu buzdolarının aniden aşırı ısınması üzerine büyük miktarlarda gıdayı çöpe atmak zorunda kalmıştı.
Aynı türden bir olay, Ağustos’un başlarında ABD’de de yaşanmış olabilir; bu sırada gizemli buzdolapı arızaları en az altı askeri üssün yemekhanelerini hedef almıştı. Pentagon, şüpheli bir siber saldırıyı soruşturuyor.
Bunun, siber saldırı ve hacker taktiklerinde yeni bir cephe başlatdığından endişe ediliyor. Bzdolarının kontrollerinin hackerlara açık olması benzersiz değil. Birçok fırın, çamaşır makinesi, bulaşık makinesi ve merkezi ısıtma sistemi, uzaktan erişim ve otomatik kontrol sağlamak için internete bağlı.
Bunu kim yapıyor?
Hiçbir politik motivasyona sahip “hacktivizist” grup sorumluluğu üstlenmedi; aynı şekilde bir fidye yazılımı çetesi, marketlerin ödeme yapmasını talep etmek için bu açığı istismar etmedi – ki bu her durumda zor olurdu, çünkü buzdoları aşırı ısındığında zarar zaten verilmiş oluyor.
“Bana göre bu saldırıların atanmasına dair en olası iki senaryo, çeşitli biçimlerde devlet destekli bir sinyal verme ve yetenek gösterisi ya da kendi kişisel nedenleriyle bu saldırıları gerçekleştiren bir tek başına faaliyet gösteren hacker,” diyerek siber güvenlik şirketi Sophos’un tehdit istihbaratı için üst düzey direktör Rafe Pilling.
Devlet bağlantılı aktör teorisinin en olası görünmesinin bir nedeni de, raflardan gıdanın alınmasının büyük kitlelerde yarattığı açık psikolojik etki. Kuzey Kore’nin geçen hafta gerçekleşen Binance kripto para birimi soygununun arkasında olduğuna inanılıyor, ancak bu durumda Rusya ve Çin ile bağlantılı hacker’ların da çerçeve içinde olması muhtemel.
Batı istihbat başkanları, Moskova’ın Avrupa’da çeşitli biçimlerde bir sabotaj kampanyası yürüttüğünü ve önümüzdeki aylarda muhtemelen yoğunlaşacağını söylüyor.
İsveç’in güneyindeki Sjöbo’daki ICA şubesinde çalışanlar, bozulmuş gıdaları bertaraf ediyor. Fotoğraf: Johan Nilsson/TT/Shutterstock
Suçluyu ayırt etmek, saldırganın nispeten sadeliği nedeniyle zorlaşıyor. Hiçbir yazılım virüsü gerekmediği için, suç yerinde bir silahın izi yok. Pilling bunu “lastik eldiven giyip anahtarlarla oynamak” benzetmesiyle açıkladı.
Nasıl mümkün?
Ticari soğutucuları yöneten yazılım, internete bağlı olduğu için kod satırları hacker’lar için açık kalabiliyor. Kullanıcıların ve IT yöneticilerinin, sürekli ortaya çıkan açıkları onarmak için yamalar içeren güncellemeleri kurmanın gerektiğine dair uyarıldığı masaüstü veya mobil cihazların aksine, soğutucu gibi öğelerdeki yazılım uzun süreler boyunca güncelleme almadan bırakılabiliyor.
Siber güvenlik şirketi Bitdefender’ın siber operasyonlar için direktörü Nick Jackson, şirketlerin yamaları kurmaya yavaş hareket etmesinin bir nedeninin, çalıştırmanın zaman alması ve bu da makinelerin çevrimdışı olması gereken dönemler bırakması olduğunu söyledi – gıda perakendecileri için açık bir sorun. Ancak fridgeleri işleten kişilerin sorunun farkında olmamaları, “onu düşünmüyorlar ve önceliklerinin en üstünde değil” gibi daha basit bir açıklamanın da olabileceğini söyledi.
Pazartesi günü yaşanan saldırı dalgasında İsveç’teki Coop, buzdolaplarından bazılarının kendilerini daha savunmasız hale getiren 4G mobil şebekeye bağlandığını belirtti. ICA ise sisteminin, Fransa’da sorunlar yaşayan Danfoss adlı Danimarka şirketi tarafından sağlandığını söyledi.
Dükkanlar kendini nasıl koruyabilir?
Sıradan cevap, yazılım sistemlerini güncellemektir. Belçalı buzdolabı grubu Sabcobel’e göre, 12 Ekim’deki Fransa saldırısından sonra buzdolaplarını güncellemeye başlamasalardı, pazartesi saldırısının etkisi çok daha kötü olabilirdi.
Henüz etkilenmemiş olan İngiltere’de perakende işletmeleri, “buzdolaplarının ve dondurucularının olası saldırılara karşı mümkün olduğunca güvende olması için şu anda Ulusal Siber Güvenlik Merkezi (NCSC) ile çalışıyor” dedi. İngiltere Perakende Konsorsiyumu’nun düzenleyici işlerden sorumlu yardımcısı Graham Wynn.
Neden İngiliz süpermarketleri henüz hedef alınmadı?
Araştırmalardan sorumlu başkan yardımcısı Daniel dos Santos, “Bu sistemlerin çevrimiçi olarak erişilebilir verilerini incelediğimizde, İngiltere ilk 10’un içinde değil” dedi. Riskin ihmal edilebilir olmadığını, ancak “İngiltere için spesifik olarak şu an için çok yüksek olduğunu söylemem” dedi.
NCSC adına konuşan bir sözcü, olayın ayrıntılarını tamamen anlamak için “uluslararası ortaklarıyla ve sektörle çalıştıklarını” söyledi.
- Siber suç
- Süpermarketler
- Perakende sektörü
- Avrupa
- İsveç
- Belçka
- Estonya
- haber
Bu haberle ilgili daha fazlası
Bu haberle ilgili daha fazlası
-
Avrupa genelinde market buzdolapları ve dondurucularında yeni şüpheli siber saldırı
-
Serin değil: Fransa’nın market buzdolaplarını kim hackledi?
-
Siber saldırganlar, ‘benzersiz’ siber saldırıda Fransa market buzdolaplarını 50 dereceye kadar ısıttı
-
Sicilya: İngiltere’de OpenAI Medicare ihlaliyle benzer siber saldırı olması muhtemel, diyor minister
-
‘Gerçekçi ve rahatlatıcı’: İngiltere kamuoyu Be Ready kampanyasına ‘sakin’ şekilde tepki veriyor
-
Asos, ‘yetkisiz’ uygulama erişimi sonrası müşteri verilerinin sızmış olabileceğini uyardı
-
İran bağlantılı saldırganlar, İngiltere’deki bir enerji santralini kapatan siber saldırıdan sorumlu tutuldu
-
‘Krallığın anahtarları’: Londra ulaşım ağının kalbine erişim sağlayan saldırganlar hapse giriyor
Bu konuyla ilgili görüşlerinizi ve sorularınızı topluluk forumunda paylaşabilirsiniz.
Foruma Katıl & Yanıtla ➔



Bir yanıt yazın